Nach einer zweiten Angriffswelle auf die Kühlsysteme europäischer Supermärkte hat Frankreich schwere Vorwürfe gegen den Iran erhoben. Die Regierung macht die iranischen Revolutionsgarden für die Sabotage im Oktober verantwortlich. Inzwischen wurden ähnliche Angriffe auch auf medizinische Kühlanlagen bekannt.
Am 10. November bestellte das französische Außenministerium den iranischen Botschafter ein. Außenminister Jean-Noël Barrot kündigte an, sich für EU-Sanktionen einzusetzen. Weitere Gegenmaßnahmen schloss er nicht aus. Die iranische Regierung wies die Anschuldigungen zurück. Eine Verbindung der mutmaßlichen Täter zu den späteren Angriffen in anderen europäischen Ländern ist bislang nicht nachgewiesen.
Kühlsysteme in mehreren Ländern manipuliert
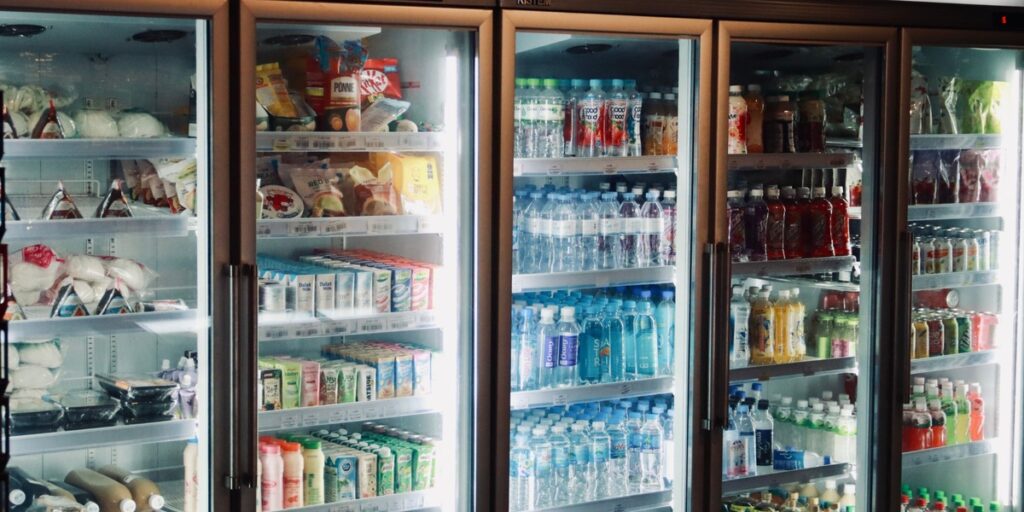
In der Nacht zum 2. November waren erneut Kühl- und Gefrieranlagen europäischer Lebensmittelhändler manipuliert worden. Betroffen waren mehr als 100 Geschäfte in mehreren Ländern, darunter Belgien, Luxemburg, Schweden, Irland und die Niederlande. Zu den betroffenen Handelsunternehmen gehören unter anderem Carrefour, Ahold Delhaize, ICA und Coop.
Die Angreifer veränderten offenbar aus der Ferne die Einstellungen von Kühlsteuerungen oder aktivierten Abtauprogramme. In einzelnen Geschäften stiegen die Temperaturen auf bis zu 50 Grad Celsius. Lebensmittel verdarben und mussten entsorgt werden. Teilweise kam es zu vorübergehenden Betriebseinschränkungen.
Bereits Mitte Oktober waren die Kühlsysteme von rund 700 französischen Supermärkten angegriffen worden. Die Vorfälle verursachten erhebliche Warenverluste. Vereinzelt wurden auch Brände gemeldet.
Auch medizinische Einrichtungen betroffen
Anfang November wurden zudem Angriffe auf die Kühlsysteme von drei Einrichtungen des französischen Blutspendedienstes EFS bekannt. Dabei versuchten Unbekannte, die Temperatur- und Abtaueinstellungen von Anlagen zur Lagerung von Blutplasma zu manipulieren. Die Vorfälle wurden rechtzeitig erkannt. Nach Angaben des EFS gingen keine Blutprodukte verloren.
Die europäische Cybersicherheitsagentur ENISA und mehrere EU-Behörden haben inzwischen eine gemeinsame Warnung veröffentlicht. Sie empfehlen den Betreibern, gefährdete Systeme unverzüglich abzusichern und unnötige Verbindungen zum Internet zu unterbinden.
Tausende Geräte weiterhin über das Internet erreichbar
Das IT-Sicherheitsunternehmen Censys untersuchte die Erreichbarkeit bestimmter Kühlsteuerungen der Hersteller Danfoss und Copeland/Dixell. Zwischen dem 9. Oktober und dem 5. November sank die Zahl der weltweit über das Internet erreichbaren Systeme dieser Produktgruppen von 6.695 auf 3.124. Damit ging die Zahl um 53 Prozent zurück.
Die Sicherheitsforscher von Palo Alto Networks stellten Anfang November ebenfalls Tausende öffentlich erreichbare Geräte fest. Allerdings bedeutet die Erreichbarkeit allein nicht, dass die Anlagen verwundbar oder bereits kompromittiert sind.
Wie die Angreifer ursprünglich in die Systeme gelangten, ist weiterhin nicht abschließend geklärt. Als mögliche Schwachstellen gelten unzureichend geschützte Fernwartungszugänge, veraltete Software und schwache Zugangsdaten. Die Vorfälle zeigen, dass Cyberangriffe auf vernetzte Gebäudetechnik unmittelbar den Warenbestand und den Geschäftsbetrieb des Handels gefährden können.